 Torna al blog
14 settembre 2026
11 minuti di lettura
Come aggiungere la verifica tramite SMS OTP al flusso di registrazione della tua app
Un nuovo utente registrato non è automaticamente considerato affidabile. Potrebbe trattarsi di un cliente reale, un bot, un truffatore o una persona che crea più account. La verifica tramite SMS OTP aggiunge un pratico controllo di affidabilità, confermando che la persona che completa la procedura può ricevere un messaggio sul numero di telefono fornito. Questo non dimostra completamente l'identità, ma fornisce all'applicazione un dato utile su cui basarsi. La vera sfida implementativa consiste nel decidere dove collocare la verifica, come prevenire abusi del processo di verifica stesso e cosa l'app dovrebbe fare dopo la verifica del numero.
Cosa dimostra concretamente la verifica tramite SMS
La verifica telefonica risponde a una domanda specifica ma importante: l'utente è effettivamente titolare del numero di telefono inserito?
Questa distinzione è importante. Una verifica andata a buon fine non prova l'identità legale di una persona, non impedisce ogni tipo di frode né garantisce che un numero di telefono corrisponda sempre a un individuo specifico. Ciò che fornisce è un segnale più affidabile rispetto a un campo del modulo non verificato.
Per molti flussi di lavoro di registrazione e controllo degli accessi, questo segnale è sufficiente per essere utile. Può aiutare i team a:
- ridurre le registrazioni false effettuate con scarso impegno;
- rendere più costosa la creazione di account in blocco;
- Conferma un punto di contatto raggiungibile prima di attivare un account;
- applicare la regola "un numero per azione" nelle votazioni, nelle promozioni o nei flussi di lavoro a fasi;
- Aggiungi una fase di verifica dell'affidabilità prima di apportare modifiche sensibili all'account.
Considera la verifica telefonica come un livello del modello di fiducia dell'applicazione, non come una strategia di autenticazione completa. Se l'azione comporta un rischio maggiore, il risultato della verifica dovrebbe essere combinato con altri controlli come verifiche di sessione, segnali del dispositivo, cronologia dell'account, limiti di frequenza o revisione manuale.
Decidi in quale fase del processo di registrazione deve essere inserita la verifica.
Il punto di verifica migliore non è sempre la prima schermata. Ogni passaggio di verifica aggiunge attrito, quindi dovrebbe proteggere qualcosa che vale la pena proteggere.
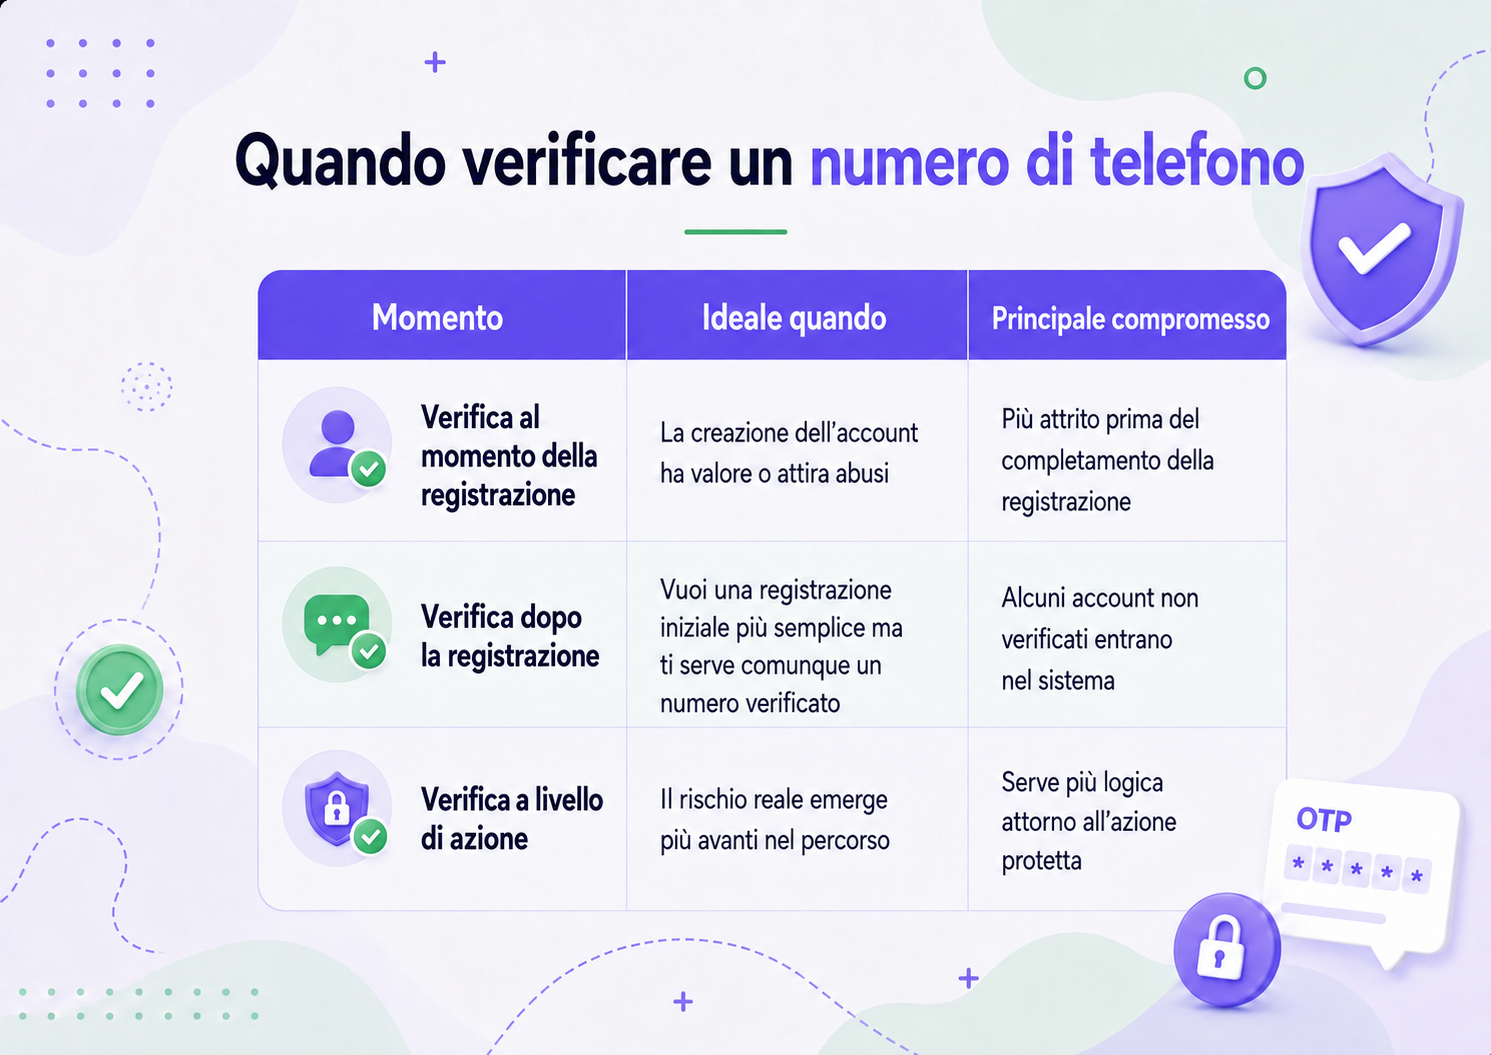
Verificate tempestivamente quando la creazione stessa dell'account ha valore
La verifica al momento dell'iscrizione è utile per flussi di lavoro come prove gratuite, programmi di referral, disponibilità limitata, riscatto di coupon o community in cui gli account duplicati creano problemi di moderazione. Confermare il numero prima dell'attivazione può contribuire a mantenere il database degli utenti più pulito fin dall'inizio.
Rimandare la verifica quando il rischio si manifesta in un secondo momento
La verifica post-registrazione può essere più efficace quando si desidera un'esperienza di registrazione più semplice. L'utente può creare un account, ma alcune funzionalità rimangono bloccate fino alla verifica del numero di telefono.
La verifica a livello di azione è utile quando il rischio più elevato si manifesta in un secondo momento. Un utente potrebbe navigare normalmente e poi effettuare la verifica prima di modificare dati sensibili dell'account, esprimere un voto, richiedere un beneficio o completare un'altra azione soggetta a restrizioni.
La scelta del momento giusto per effettuare la verifica dipende dal rapporto tra il costo dell'abuso e il costo delle difficoltà che ne derivano. Se la creazione di account falsi è economica per un malintenzionato ma costosa per l'azienda, è meglio effettuare la verifica prima. Se invece la maggior parte degli utenti è legittima e l'azione rischiosa si verifica in un secondo momento, è opportuno rimandare la verifica fino a quando non sia effettivamente necessaria.
Come funziona il flusso di verifica OTP tramite SMS
La sequenza OTP di base
Dal punto di vista dell'utente, il flusso standard di verifica tramite OTP via SMS è semplice:
- L'utente inserisce un numero di telefono.
- L'applicazione richiede un codice monouso.
- Il servizio di verifica invia il codice tramite SMS.
- L'utente inserisce il codice nell'app.
- Il backend verifica se il codice è valido e ancora attivo.
- L'applicazione registra l'esito della verifica e consente di procedere con l'azione successiva.
La scelta progettuale fondamentale è quella di mantenere la generazione e la validazione del codice su un'infrastruttura lato server affidabile. Il browser o il client mobile non dovrebbero mai contenere credenziali che consentano di richiedere o verificare direttamente i codici.
L'applicazione dovrebbe inoltre normalizzare i numeri di telefono prima di inviarli al flusso di verifica, soprattutto quando gli utenti possono registrarsi da più paesi. Un formato coerente semplifica l'abbinamento delle richieste future, l'applicazione dei limiti ed evita che lo stesso numero venga considerato come appartenente a più identità a causa di un formato di inserimento differente.
I codici OTP non sono l'unica opzione di verifica
Alcuni flussi di verifica possono inviare un link di verifica sicuro al telefono dell'utente anziché chiedergli di digitare un codice.
L'esperienza è diversa, ma la questione della fiducia rimane la stessa: la persona ha dimostrato di avere il controllo del numero di telefono che ha fornito?
La scelta tra un codice OTP e un link di verifica dovrebbe dipendere dall'esperienza utente, dal contesto del dispositivo e dal livello di controllo che l'applicazione necessita di avere sulla fase di conferma.
Progettare il flusso di verifica per prevenire gli abusi, non solo per il percorso predefinito.
L'errore più grande nella verifica telefonica è progettare la procedura pensando esclusivamente a un utente legittimo che richiede un codice, lo inserisce correttamente e prosegue.
Gli aggressori non seguono quel percorso.
Un endpoint di verifica può a sua volta diventare bersaglio di abusi. Gli script automatizzati possono attivare richieste di codice ripetute, scorrere lunghi elenchi di numeri di telefono o effettuare numerosi tentativi di inserimento del codice. Anche quando un utente malintenzionato non riesce a verificare l'identità, può comunque generare costi di messaggistica, log disordinati, problemi di assistenza e un carico di lavoro inutile.
Richieste di verifica del limite di frequenza
La limitazione della velocità di accesso fa parte del modello di sicurezza, non è solo un'ottimizzazione tecnica.
Come minimo, definire i controlli per:
- quante volte lo stesso numero può richiedere un nuovo codice;
- quante richieste di verifica possono provenire dallo stesso account, dispositivo, sessione o intervallo IP;
- quando le richieste ripetute dovrebbero attivare un periodo di attesa;
- quando un comportamento sospetto deve essere registrato o esaminato.
Un flusso che consente un numero illimitato di richieste di verifica può diventare costoso anche se nessun malintenzionato riesce mai a inserire un OTP valido.
Controllo dei reinvii e dei tentativi di codice errati
Un pulsante "Invia di nuovo" non dovrebbe significare "invia all'infinito". Utilizza un tempo di attesa, fai aspettare l'utente prima di un'altra richiesta ed evita di creare un nuovo stato di verifica attivo ogni volta che si fa clic sul pulsante.
Anche l'inserimento del codice necessita di limiti. Definisci quanti tentativi errati sono consentiti prima che venga applicato un blocco temporaneo, sia necessario un ripristino o venga richiesta una nuova verifica.
I messaggi di errore chiari sono utili, ma non devono rivelare dettagli superflui che potrebbero aiutare qualcuno a testare il sistema. Informate gli utenti legittimi se devono riprovare, richiedere un nuovo codice o correggere il numero di telefono, senza però svelare le regole interne di verifica.
La decisione di affidabilità rimane di proprietà della tua applicazione.
Un fornitore di servizi di verifica può confermare la validità del codice o del link di verifica. Sarà poi la tua applicazione a decidere il significato di tale risultato.
Conferma il risultato della verifica
L'app necessita di uno stato persistente. Se un numero è stato verificato per l'attivazione dell'account, registra tale risultato. Se la verifica ha sbloccato un voto una tantum, un riscatto o un'azione limitata, registra anche questo.
Altrimenti, un utente potrebbe essere in grado di ripetere lo stesso flusso di lavoro dopo aver aperto una nuova sessione o dopo il ripristino dello stato dell'applicazione.
Non memorizzare più dati di verifica del necessario, ma assicurati di memorizzarne a sufficienza per far rispettare la regola aziendale. A seconda del caso d'uso, questi dati possono includere:
- stato di verifica;
- numero di telefono normalizzato;
- Data e ora di verifica;
- l'account o l'azione associata alla verifica;
- stato di tentativo o di blocco;
- Informazioni di audit necessarie per la risoluzione dei problemi.
Mantenere la logica di verifica e le credenziali lato server.
Le credenziali di verifica e la configurazione del servizio devono rimanere su un'infrastruttura affidabile.
Le variabili d'ambiente o un sistema equivalente di gestione dei segreti sono appropriati; il codice del browser, i repository pubblici e la configurazione lato client non lo sono.
La generazione del codice, i controlli di verifica, le decisioni di autorizzazione e lo stato di verifica persistente dovrebbero essere gestiti da una logica di backend affidabile.
È inoltre importante distinguere tra "numero di telefono verificato" e "utente affidabile". Un numero verificato può aumentare la fiducia, ma il rischio può variare nel tempo. Un'applicazione matura può utilizzare la verifica telefonica come un indicatore, insieme all'anzianità dell'account, alla cronologia del dispositivo, ai comportamenti insoliti e alla sensibilità dell'azione richiesta.
Trova un equilibrio tra sicurezza, difficoltà per l'utente e costi di verifica.
Un flusso di verifica può essere sicuro sulla carta, ma fallire comunque in produzione se gli utenti autorizzati non riescono a completarlo in modo affidabile.
Ottimizza le regole di scadenza e di replay per gli utenti reali.
Un buon esempio è la scadenza del codice. Una finestra di scadenza troppo lunga sminuisce il valore di un codice monouso. Una finestra troppo breve, invece, crea inutili malfunzionamenti quando i messaggi subiscono ritardi o gli utenti passano da un'applicazione all'altra.
L'obiettivo è un intervallo di tempo sufficientemente breve da limitare i rischi, ma abbastanza lungo da consentire la consegna e l'ingresso senza intoppi.
La politica di ripetizione dei tentativi crea lo stesso compromesso. Gli utenti digitano i codici in modo errato. I messaggi possono arrivare in ritardo. I numeri possono essere inseriti in modo errato. Un buon flusso consente il ripristino senza trasformare i tentativi in una superficie di attacco illimitata.
I team dovrebbero testare deliberatamente questi scenari di errore anziché scoprirli dopo il lancio.
Considerare i costi di verifica come parte del modello di abuso
Anche il modello di business alla base della verifica è importante, perché i tentativi falliti possono generare costi reali.
La fatturazione tradizionale basata sui messaggi può rendere fatturabile ogni messaggio di verifica inviato, anche quando l'utente non completa la procedura. Ciò significa che le richieste automatizzate non rappresentano solo un problema di sicurezza, ma possono anche trasformarsi in un costo diretto.
Per i team che non vogliono costruire da soli la logica di generazione, consegna, convalida e ritentativo dell'OTP, API di verifica TopMessage Gestisce il ciclo di vita della verifica con una tariffazione basata sui risultati: le aziende pagano per le verifiche riuscite anziché per i tentativi di verifica falliti.
In questo modo, i costi saranno più in linea con il risultato effettivamente richiesto dall'applicazione.
Il costo non dovrebbe determinare la progettazione della sicurezza, ma dovrebbe esserne parte integrante. Se un abuso può attivare un numero illimitato di messaggi a pagamento, gli aspetti economici relativi all'endpoint diventano parte del modello di minaccia.
Scopri quando la verifica tramite SMS rappresenta il giusto livello di fiducia.
La verifica tramite SMS funziona bene quando l'applicazione necessita di un segnale pratico e familiare per il controllo del numero di telefono, senza introdurre un processo di identificazione più complesso.
È particolarmente adatto a:
- Registrazione all'app e attivazione dell'account;
- azioni a basso-medio rischio con fasi di valutazione;
- riduzione degli account duplicati;
- promozioni, votazioni e regole "un numero per azione";
- conferma di contatto;
- controlli a fasi successive prima delle modifiche all'account selezionato.
Questa soluzione risulta meno adatta quando l'applicazione deve dimostrare l'identità legale, soddisfare standard di sicurezza più elevati o rimanere indipendente dalla consegna dei messaggi mobili. In questi casi, la verifica tramite SMS può comunque costituire un livello di sicurezza, ma non dovrebbe essere l'unico.
La decisione dovrebbe partire dal rischio aziendale. Chiediti cosa devi effettivamente sapere sull'utente.
Se il controllo di un numero di telefono è sufficiente a ridurre gli abusi che ti preoccupano, la verifica tramite OTP via SMS è spesso una soluzione ragionevole. Se l'azione richiede una prova di identità più solida, sono necessari metodi più efficaci.
Lista di controllo per l'implementazione della verifica OTP tramite SMS
Prima del lancio, accertatevi che il team abbia preso decisioni esplicite sia in merito al percorso ideale che a quello che potrebbe comportare abusi:
- definire con precisione cosa fa scattare la verifica;
- decidere quali funzionalità sblocca la verifica riuscita;
- normalizzare i numeri di telefono in modo coerente;
- mantenere le richieste di codice e la convalida sul server;
- Non inserire le credenziali nel codice lato client;
- impostare le regole di scadenza del codice;
- Imposta i tempi di attesa per il reinvio e i limiti delle richieste;
- limitare i tentativi di codifica errata;
- definire il blocco temporaneo o il comportamento di revisione per attività sospette;
- Permangono lo stato di verifica e l'azione autorizzata;
- scenari di test scaduti, ritardati, errati e con codice ripetuto;
- Verifica cosa succede quando lo stesso utente avvia il flusso da una nuova sessione;
- registrare informazioni sufficienti per risolvere i problemi senza rivelare segreti;
- Fornire istruzioni di ripristino chiare per gli utenti legittimi.
Un buon flusso di verifica non si limita a "inviare un codice e controllarlo". Si tratta piuttosto di un piccolo sistema di fiducia. L'OTP dimostra il controllo di un numero di telefono; la logica applicativa circostante determina quanto valore acquisisca tale prova.
Domande frequenti
La verifica tramite SMS OTP dimostra l'identità dell'utente?
No. Dimostra che l'utente che ha completato il flusso di verifica aveva accesso al numero di telefono in quel momento. Questo è un utile segnale di fiducia, ma non equivale a dimostrare l'identità legale o a garantire che l'utente sia legittimo.
La verifica telefonica deve avvenire durante la registrazione o in un secondo momento?
Dipende da dove l'abuso crea il rischio maggiore. La verifica può avvenire durante la registrazione, quando la creazione di un account falso è già di per sé costosa. Se si desidera un processo di registrazione più semplice, la verifica può avvenire in un secondo momento, prima di un'azione sensibile o soggetta a restrizioni.
Come dovrebbero funzionare i limiti di reinvio e di tentativi di invio dell'OTP?
Imposta limiti espliciti sia per le richieste di nuovi codici che per l'inserimento di codici errati. Gli utenti legittimi devono avere una procedura di recupero, ma le richieste ripetute o gli errori dovrebbero attivare periodi di attesa, blocchi temporanei o altri controlli anti-abuso.
È possibile utilizzare un link per la verifica telefonica anziché un codice OTP?
Sì. Alcuni processi di verifica inviano un link sicuro al telefono dell'utente anziché richiedergli di digitare un codice. Entrambi i metodi hanno lo stesso scopo principale: confermare il controllo del numero di telefono fornito.
Cosa dovrebbe fare un'app store dopo la verifica del telefono andata a buon fine?
Memorizza informazioni sufficienti a garantire il rispetto delle regole aziendali, come lo stato di verifica, il numero di telefono normalizzato, un timestamp e l'account o l'azione autorizzata dalla verifica. Evita di memorizzare dati di verifica non necessari.
La verifica tramite SMS è sufficiente a fermare bot e frodi?
No. La verifica tramite SMS può aumentare il costo degli abusi ed eliminare molte registrazioni false e superficiali, ma dovrebbe essere solo una parte di un modello di fiducia più ampio. I flussi a rischio più elevato potrebbero richiedere anche limiti di frequenza, segnali del dispositivo o della sessione, cronologia dell'account o controlli di identità più rigorosi.